temavorobey
29 октября 2026 Cursor сообщил, что в его маркетплейсе расширений около 11 часов лежала подменённая версия Claude Code: 2.1.312 и 2.1.313 для Windows и macOS. Она пытается оставить на компьютере скрытый вход для удалённого доступа. Затронуто не больше 5000 пользователей. Сервер злоумышленника отключён, маркетплейс снова работает, а всех клиентов Cursor просит обновиться до 2.1.314.
Подписка Cursor на ваш аккаунтОплата картой РФ или СБП КупитьКого это касается
Проверка нужна, если вы поставили или обновили Anthropic.claude-code 2.1.312 или 2.1.313 из маркетплейса Cursor на macOS или Windows 29 октября с 2:27 до 13:35 по тихоокеанскому времени. По Москве это 12:27-23:35, пересчёт наш.
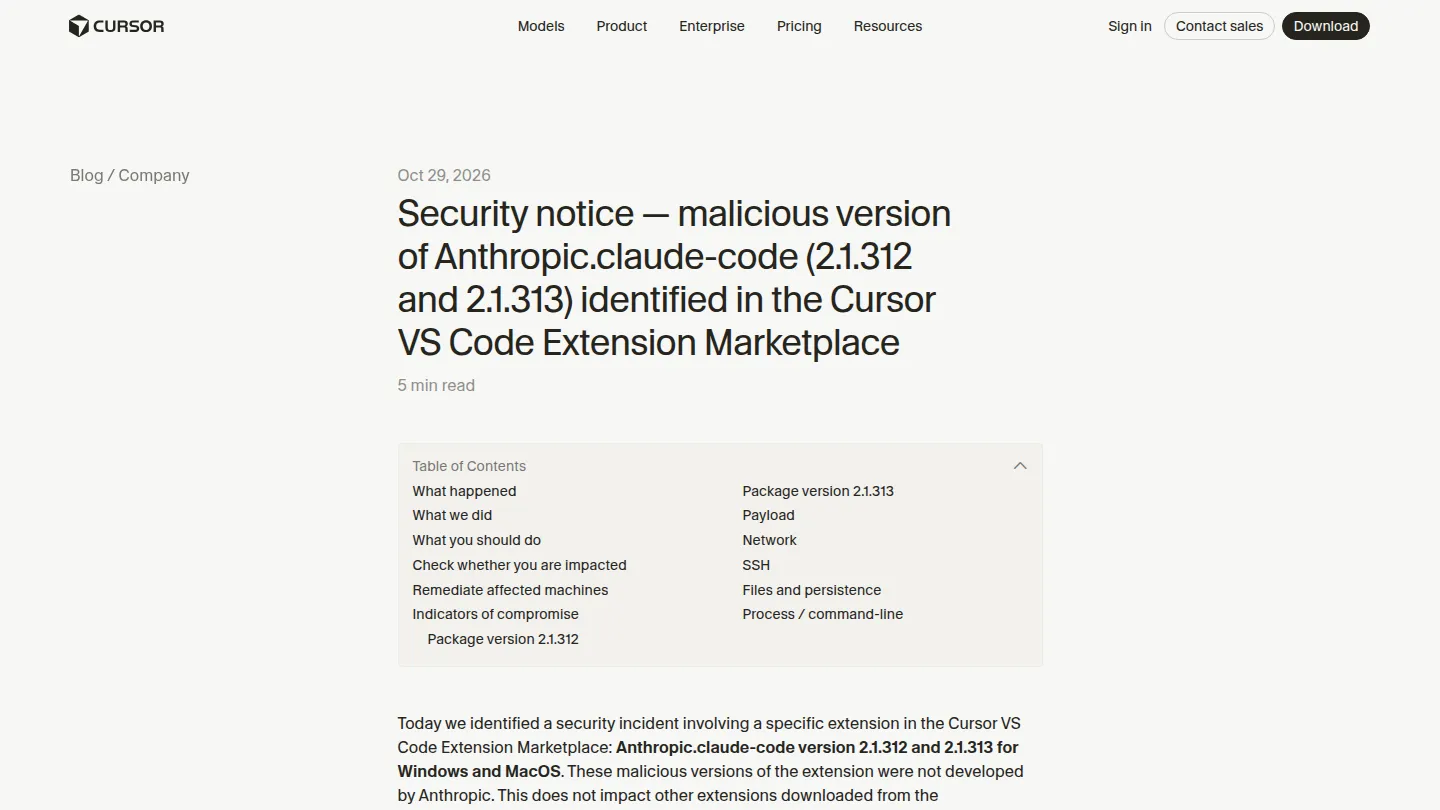
Не затронуты, по словам Cursor, другие расширения из маркетплейса, Grok Bot, Grok и другие продукты SpaceXSI. Эти версии разработала не Anthropic, а признаков, что пострадали другие версии или официальная раздача расширения, у Cursor нет. Как подделка попала в маркетплейс, компания не объясняет.
В пересказах встречается только 2.1.313 (OX Security) и каталог Open VSX (Help Net Security). Мы держимся уведомления: версии Cursor уточнил 30 октября и говорит только о своём маркетплейсе.
Как проверить
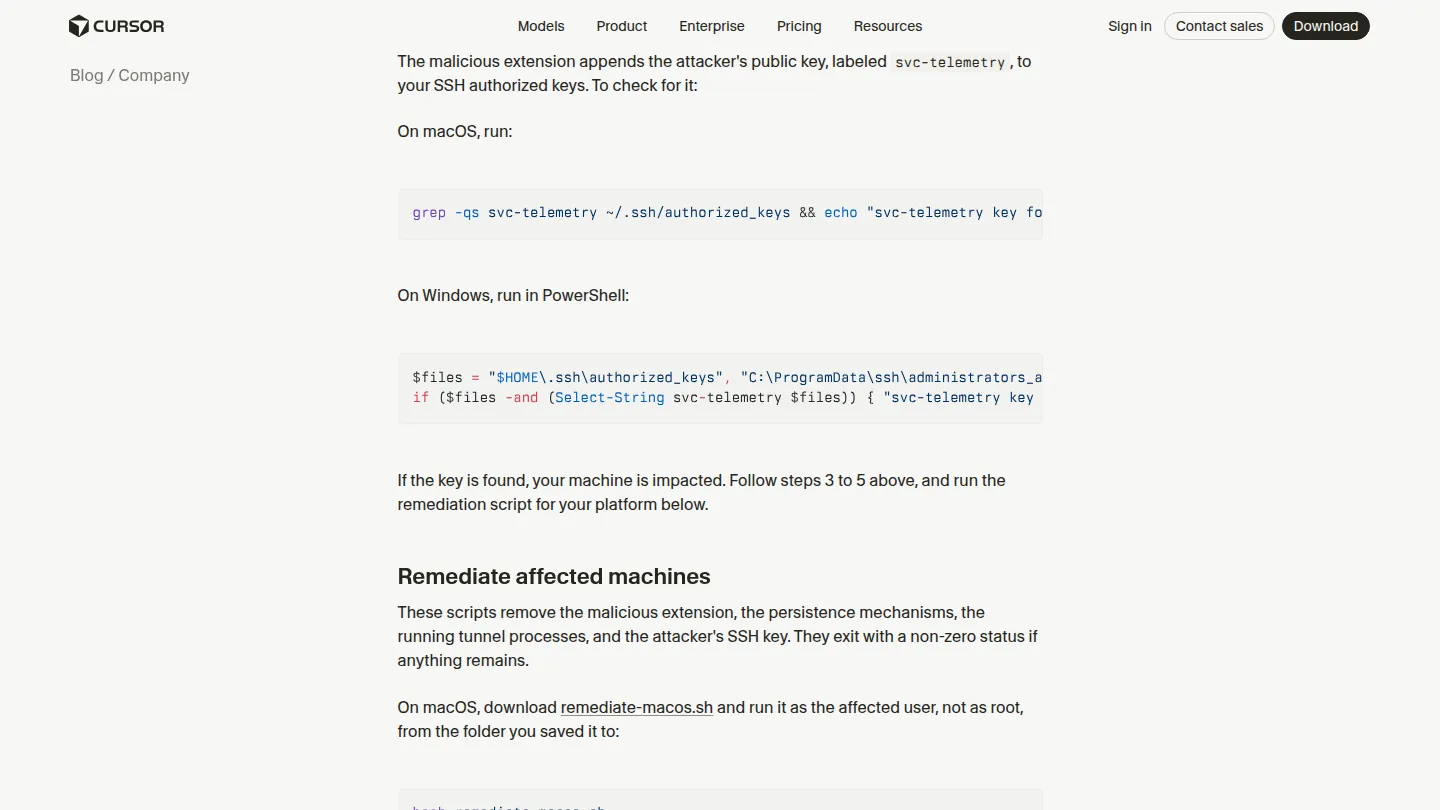
Подделка дописывает ключ svc-telemetry в файл authorized_keys, список ключей для входа на компьютер по SSH (протокол удалённого входа).
macOS, приложение «Терминал»:grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"
Windows, PowerShell:$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
«No key found»: компьютер не затронут, остаётся обновить расширение. «svc-telemetry key found»: затронут.
Если ключ нашёлся
Удалить расширение может быть мало: подделка оставляет отдельные скрипты, и они продолжают работать. Порядок по инструкции Cursor:
- Скачайте скрипт очистки (macOS или Windows) и отключите компьютер от сети.
- Запустите его из папки, куда сохранили. На macOS от своего пользователя, не от администратора root:
bash remediate-macos.sh. На Windows в PowerShell от имени администратора:powershell -ExecutionPolicy Bypass -File .\remediate-windows.ps1. Если что-то не удалилось, скрипт завершится с ошибкой. - Решите, нужна ли переустановка системы.
- С другого, чистого устройства смените пароли и токены (ключи доступа к сервисам) и завершите сеансы всего, что было доступно с этого компьютера.
Почему без паники
- Данные. Подделка отправляла имя компьютера и пользователя, систему, папки, почту из настроек Git, IP и только имена переменных окружения (системных настроек).
- Вход. Обратный туннель, соединение от вашего компьютера наружу, требует службы SSH, а для неё нужны права администратора. На большинстве компьютеров их у расширения нет, и войти злоумышленник не мог.
- Сервер. Подделка повторяет туннель примерно раз в 60 секунд, но сервер отключён: туннель и отправка данных не работают. Ключ и автозапуск при этом остаются, поэтому проверка всё равно нужна.
Что это значит для нас
Для пользователей из России порядок тот же. Российскую карту Cursor к оплате не принимает. Подписка Cursor есть в нашем каталоге, оплата картой РФ или СБП, шаги описаны в гайде по Cursor Pro.